WAF の設置場所
出典: 平成29年度 春期 応用情報技術者試験 午前 問43 (IPA)
図のような構成と通信サービスのシステムにおいて,Web アプリケーションの脆弱性対策のための WAF の設置場所として,最も適切な箇所はどこか。ここで,WAF には通信を暗号化したり,復号したりする機能はないものとする。
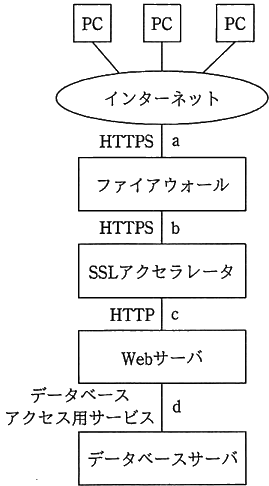
- ア a
- イ b
- ウ c
- エ d
正解と解説を見る
正解: ウ
- ア: a は暗号化された HTTPS の区間です。WAF には復号機能がないので、通信内容を検査できません。
- イ: b も HTTPS の区間で、暗号化されたままなので検査できません。
- ウ: c は復号後の HTTP で、Web サーバの手前です。通信内容を検査できるので正しい答えです。
- エ: d は Web サーバとデータベースサーバの間で、Web アプリケーションへの攻撃を防ぐ位置としては適切ではありません。
ポイント
- WAF は Web アプリケーションへの通信の内容 (HTTP のリクエスト) を調べて攻撃を遮断します。ただし、暗号化された通信は 復号しないと検査できません。
- 図では SSL アクセラレータが HTTPS を復号し、c (SSL アクセラレータと Web サーバの間) は HTTP (平文) になります。
- よって WAF は c に置きます。